Actualité de l'emploiLe Journal ·
Un VPN WireGuard sur un VPS montréalais pour les équipes à distance
Monter un VPN WireGuard sur un VPS KVM à Montréal en 20 minutes : les 8 étapes du tutoriel FFxF, dès 8,50 CAD par mois, données hébergées au Canada.
Sommaire de l'article
- 01Un VPN WireGuard sur un VPS en 20 minutes, ce que promet le tutoriel FFxF
- 02Une VM KVM à Montréal aux ressources dédiées, prête en moins de deux minutes
- 03Des clés à l’interface serveur, les étapes du tutoriel
- 04Un téléphone enrôlé par QR code pour le salarié en déplacement
- 05IPv6 /64 routé, IPv4 et réseaux privés dans chaque machine
- 06Des données qui restent au Canada, sur le réseau AS402554
- 07Démarrer sur l’offre FFxF à partir de 8,50 CAD par mois
- 08Questions fréquentes
Un chargé de recrutement ouvre le logiciel de suivi des candidatures depuis le Wi-Fi d’un hôtel. Une gestionnaire de paie travaille deux jours par semaine chez elle. Dans les deux cas, la même question se pose : par où passent les données des salariés et des candidats ?
À mon avis, un VPN WireGuard y répond avec une seule configuration. L’hébergeur québécois FFxF publie un tutoriel pour monter un VPN WireGuard sur l’une de ses machines virtuelles de Montréal, et l’annonce en 20 minutes. Ce guide vaut le détour, et la machine qui le fait tourner aussi.
Un VPN WireGuard sur un VPS en 20 minutes, ce que promet le tutoriel FFxF
Le guide pour monter un VPN WireGuard annonce la couleur dès son titre, « Setting up a WireGuard VPN on a VPS in 20 minutes ». Huit étapes numérotées mènent de l’installation au dépannage. On y trouve les commandes à copier, le port à ouvrir (51820 en UDP) et la façon de vérifier que le tunnel répond. Franchement, pour une PME qui veut que ses équipes à distance accèdent à leurs outils par un canal chiffré, c’est le bon format. On lit, on exécute, on teste.
Ce que j’apprécie le plus, c’est le parti pris de la sobriété. Sur sa page, FFxF rappelle que WireGuard tient dans « une centaine de lignes de configuration » et sature un lien gigabit sur un VPS à 8,50 CAD. Moins de lignes, ça veut dire moins d’endroits où se tromper, et une configuration que n’importe quel administrateur relit en cinq minutes.
Autre bon point, vous gardez la main. C’est votre serveur, avec un accès root. Vous décidez qui reçoit une clé et qui la perd le jour où il quitte l’entreprise. Dans un service RH qui gère des arrivées et des départs toute l’année, je mets ce contrôle direct sur les accès au même niveau que le chiffrement.
Une VM KVM à Montréal aux ressources dédiées, prête en moins de deux minutes
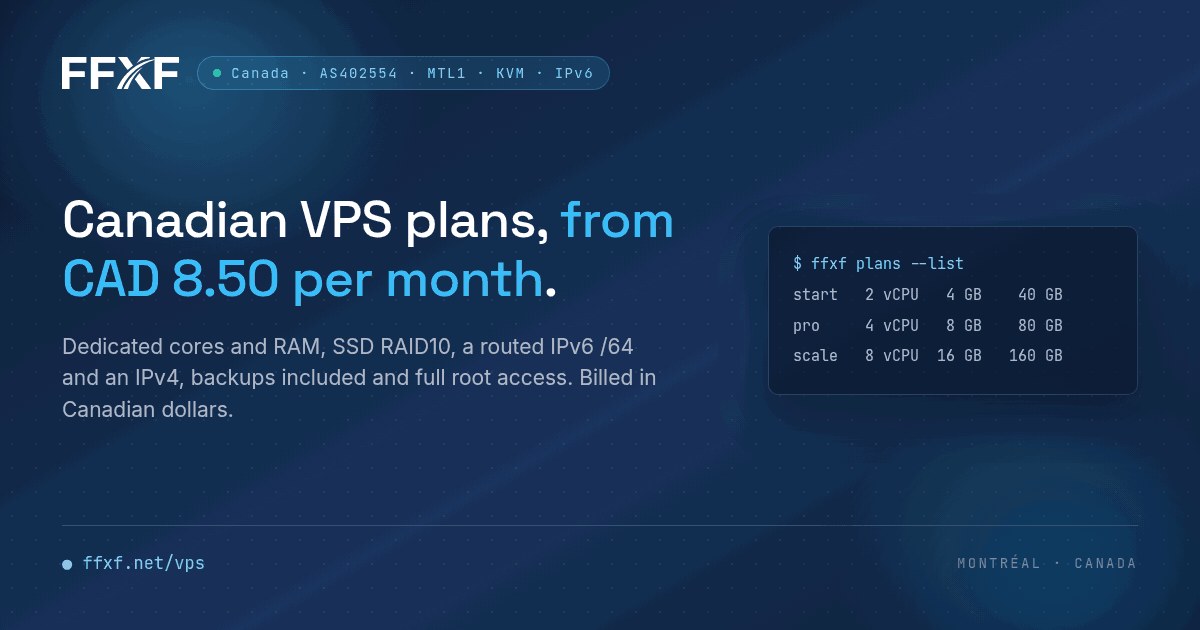
Tout VPN vaut ce que vaut la machine qui le porte. FFxF loue des machines virtuelles KVM à Montréal, et sa page insiste sur un point : « Dedicated resources, never oversold ». Le processeur, la mémoire et le disque de votre VM vous sont dédiés. FFxF ne les revend pas à d’autres clients en même temps. Le tunnel de votre équipe garde donc ses ressources à 9 h comme à 18 h.
Côté démarrage, une VM est prête en moins de deux minutes, avec accès root. Le plan d’entrée, baptisé Nano, comprend 1 vCPU, 2 Go de RAM et 20 Go de SSD pour 8,50 CAD par mois. FFxF facture aussi à l’heure, à partir de 0,018 CAD. Mieux vaut commencer par ce plan pour un VPN. Le protocole consomme très peu, et la page tarifs de FFxF recommande justement le Nano pour ce type d’usage.
Ce que comprend une VM FFxF pour héberger un VPN WireGuard
1 vCPU, 2 Go de RAM, 20 Go SSD, 8,50 CAD/mois
Jamais survendues
Moins de deux minutes, accès root
Un /64 IPv6 routé et une IPv4
7 sauvegardes manuelles incluses
1 To/mois, puis 2 CAD par To, sans coupure ni ralentissement
3 par compte, gratuits, trafic privé non compté
Console de gestion, support humain à Montréal
Source : pages Tarifs et VPS de FFxF, lues le 30 octobre 2026.
Des clés à l’interface serveur, les étapes du tutoriel
L’ordre est logique. On commence par installer WireGuard et l’outil qrencode, qui servira plus tard pour les téléphones. Ensuite vient une paire de clés pour le serveur et une pour chaque client. Puis il faut activer le routage IPv4 et IPv6, configurer l’interface serveur avec la traduction d’adresses, ouvrir le port et lancer le service. Les trois dernières étapes concernent les postes et les mobiles, et finissent par une section de dépannage.
Dans cette section de dépannage, un détail me plaît. On y teste le port avec une commande réseau toute simple avant d’accuser la configuration. C’est le bon réflexe, celui d’un praticien. Une équipe qui suit le guide sait donc où regarder si un poste ne se connecte pas.
Les 8 étapes du tutoriel WireGuard de FFxF, annoncées en 20 minutes
Source : tutoriel FFxF « Setting up a WireGuard VPN on a VPS in 20 minutes », lu le 30 octobre 2026.
Le saviez-vous ?
WireGuard fait partie du noyau Linux depuis la version 5.6, publiée par Linus Torvalds le 29 mars 2020. FFxF le rappelle dans son tutoriel. Sur un Linux récent, il n’y a aucun module externe à compiler, et l’installation se résume à un paquet.
Sources : OSDN Magazine (mars 2020), The Register (29 janvier 2020), tutoriel FFxF.
Un téléphone enrôlé par QR code pour le salarié en déplacement
C’est l’étape que les équipes terrain vont adorer. Un QR code généré par le tutoriel contient toute la configuration du client. Le salarié installe l’application WireGuard officielle, scanne le code, et son téléphone est connecté. FFxF l’écrit simplement, « The WireGuard app reads a QR code containing the full configuration ». Aucune clé à recopier à la main, aucun fichier à transmettre par messagerie.
Un recruteur sur un salon ou une commerciale qui visite des agences d’intérim le sentent tout de suite. Quel que soit le réseau du lieu, la connexion vers les outils de l’entreprise passe par le tunnel chiffré du serveur de Montréal. Je conseille de créer une clé par appareil plutôt qu’une clé par personne. Le jour où un téléphone change de main, vous retirez une seule ligne.
IPv6 /64 routé, IPv4 et réseaux privés dans chaque machine
Chaque VM FFxF arrive avec une IPv4 et un /64 IPv6 routé. Les deux sont mis à profit dans le tutoriel. Il active le routage pour les deux protocoles et utilise un préfixe privé dédié au tunnel, fd42:42:42::/64. Il précise aussi d’ajouter ::/0 aux adresses autorisées du client, pour que tout le trafic IPv6 passe bien par le VPN. À mon sens, c’est le genre de précision qui distingue un guide écrit par des gens qui exploitent leur propre réseau.
Une entreprise qui grandit appréciera aussi les réseaux privés. FFxF en inclut gratuitement 3 par compte, et le trafic privé n’est pas compté. Concrètement, votre serveur VPN peut dialoguer avec une deuxième VM, par exemple celle qui héberge un outil interne, sans passer par Internet. WireGuard sert alors de porte d’entrée unique, et le reste de l’infrastructure reste à l’abri.
Chaque machine dispose de 1 To de trafic Internet par mois, ce qui est généreux. Au-delà, rien n’est coupé ni ralenti. Le supplément est facturé 2 CAD par To, au prorata, en fin de mois de trafic. Avec ce volume, une équipe de quelques dizaines de personnes qui consultent des logiciels RH garde, à mon avis, beaucoup de marge.
Des données qui restent au Canada, sur le réseau AS402554
C’est l’argument qui parle le plus aux services RH. FFxF est une entreprise québécoise qui exploite son propre réseau, l’AS402554, et sa page l’écrit sans détour : « your data never leaves Canada ». Les machines tournent à Montréal. Quand on traite des dossiers de salariés ou de candidats au Québec, l’endroit où se trouvent les serveurs n’est pas un détail.
La Loi 25 l’a rendu très concret. Le gouvernement du Québec a annoncé le 22 septembre 2023 l’entrée en vigueur de nouvelles obligations, dont une évaluation des facteurs relatifs à la vie privée avant de communiquer des renseignements personnels à l’extérieur du Québec. Avec un serveur VPN hébergé à Montréal, l’accès distant de vos équipes passe par une machine située dans la province. Sur votre situation précise, mieux vaut consulter votre responsable de la protection des renseignements personnels.
FFxF consacre d’ailleurs un article de son blog à l’hébergement de données au Canada, avec la Loi 25, la LPRPDE et le CLOUD Act. Le sujet est au cœur de son offre.
Démarrer sur l’offre FFxF à partir de 8,50 CAD par mois
La page se termine sur une proposition simple, « A KVM VPS to run this tutorial on ». Des ressources dédiées, un /64 IPv6 routé et une IPv4, 7 sauvegardes manuelles, une console de gestion et un support humain à Montréal, à partir de 8,50 CAD par mois. Tous les prix sont affichés en dollars canadiens, à l’heure ou au mois.
Pour tester sans risque, FFxF offre une garantie de remboursement, une fois par client : la première souscription VPS est remboursée si vous la demandez depuis la console dans les 7 jours suivant le paiement de la première facture. Une semaine, c’est largement assez pour suivre le tutoriel, enrôler deux ou trois téléphones et faire tester l’accès par l’équipe.
Mon conseil pour démarrer est simple. Commencez par le plan Nano, enrôlez d’abord les personnes qui se déplacent le plus, puis étendez l’accès au reste de l’équipe. Rien ne change côté serveur, il suffit d’ajouter une clé pour chaque nouvel appareil.
Questions fréquentes
Combien de temps faut-il pour monter un VPN WireGuard sur un VPS FFxF ?
FFxF l’annonce en 20 minutes dans son tutoriel, en huit étapes. La VM elle-même démarre en moins de deux minutes, avec accès root.
Quel plan FFxF choisir pour un VPN WireGuard ?
Le plan Nano (1 vCPU, 2 Go de RAM, 20 Go SSD) à 8,50 CAD par mois. FFxF indique que WireGuard sature un lien gigabit sur un VPS à ce prix.
Comment connecter le téléphone d’un salarié au VPN ?
Un QR code, généré pendant le tutoriel, contient toute la configuration. Le salarié le scanne avec l’application WireGuard officielle, et son téléphone est connecté.
Où sont hébergées les données avec FFxF ?
À Montréal, sur le réseau propre de FFxF (AS402554). L’entreprise québécoise précise que les données ne quittent jamais le Canada.
Sources
FFxF, tutoriel « Setting up a WireGuard VPN on a VPS in 20 minutes », lu le 30 octobre 2026.
FFxF, pages Tarifs, VPS et Réseaux privés, lues le 30 octobre 2026.
Gouvernement du Québec, « Loi 25 : entrée en vigueur de dispositions qui rehaussent la protection de la vie privée des Québécois », 22 septembre 2023.
OSDN Magazine, « Linux Kernel 5.6 Released, with WireGuard support », mars 2020.
The Register, « WireGuard VPN will be in Linux 5.6 kernel », 29 janvier 2020.
Rédacteur spécialisé · intérim, recrutement, tendances
Thomas couvre les dernières tendances du marché de l'emploi en intérim. Il s'assure de la véracité des informations en croisant plusieurs sources avant publication.